
日志审计
日志审计页记录平台的两类关键流水:设备反控服务下发日志与用户登录审计日志,用于执行追溯与安全审计。
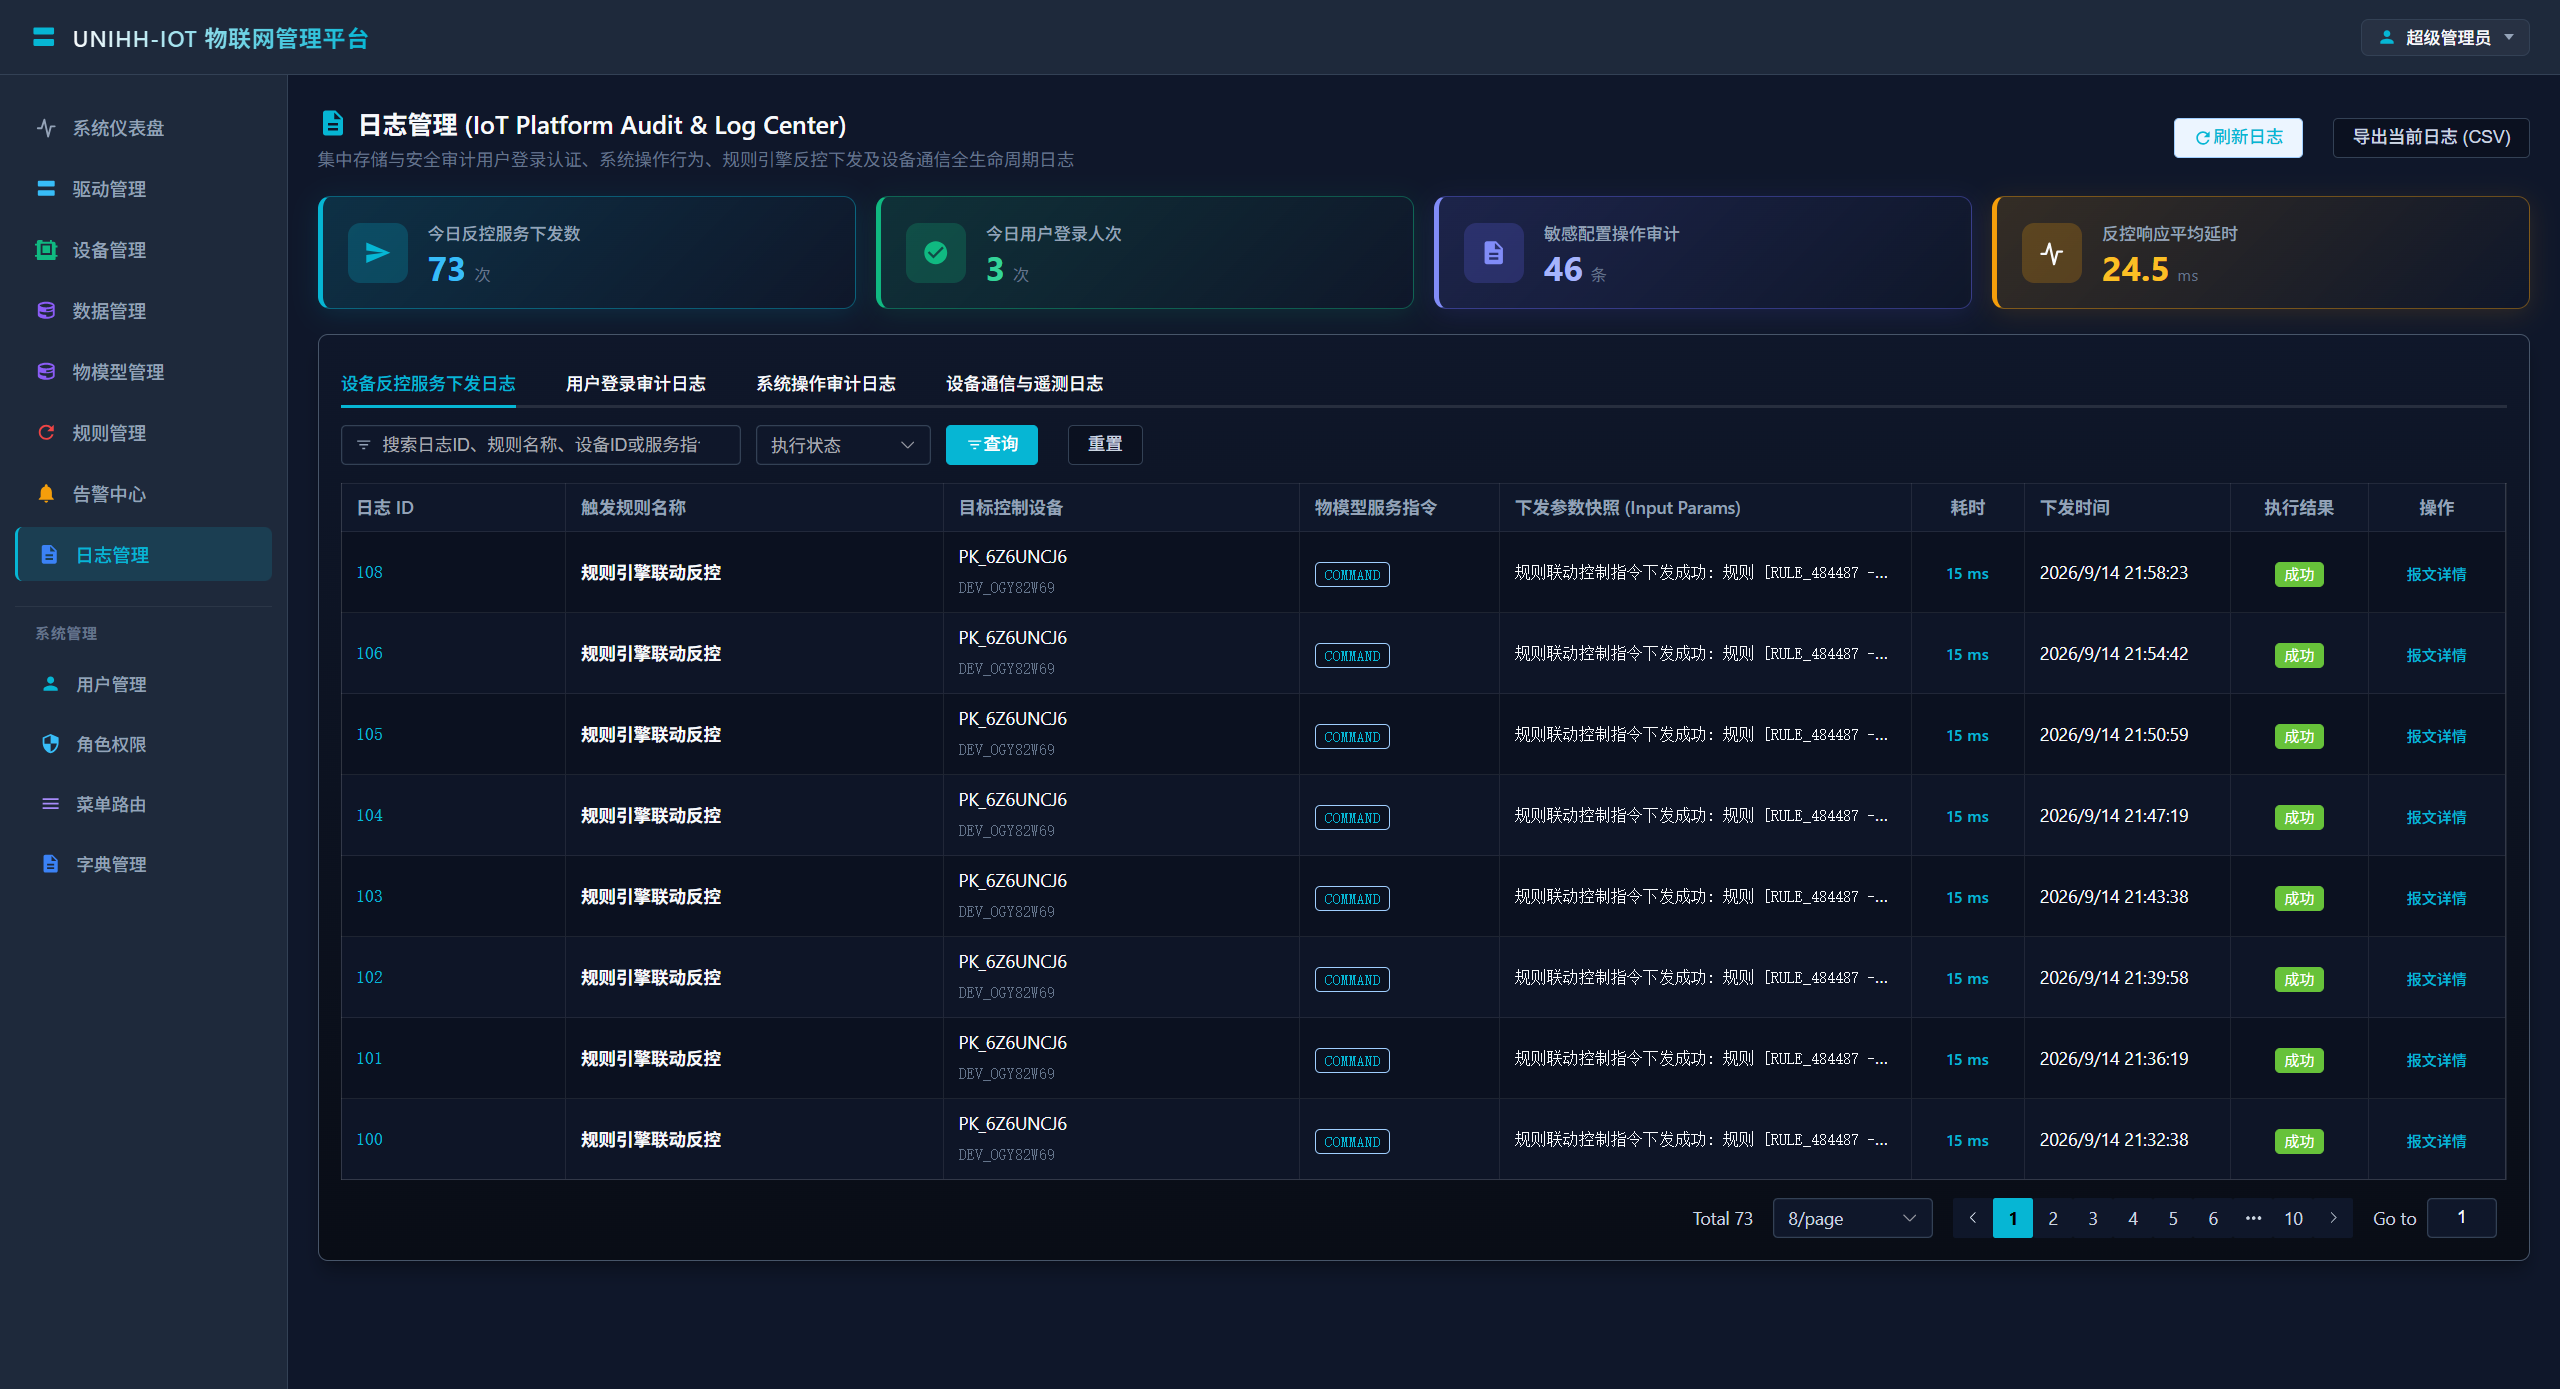
态势统计
| 指标 | 含义 |
|---|---|
| 今日反控服务下发数 | 当日通过平台下发的反控指令总量 |
| 今日用户登录人次 | 当日登录总数 |
| 敏感配置操作审计 | 对设备、驱动、规则等敏感配置变更的审计记录 |
| 反控响应平均延时 | 反控指令从下发到执行返回的平均耗时 |
设备反控服务下发日志
记录每一次反向控制与服务调用的完整链路信息。
筛选:按日志 ID / 规则名称 / 设备 ID / 服务指令模糊搜索,按执行状态(SUCCESS / FAILED)过滤。
| 列 | 说明 |
|---|---|
| 日志 ID | 流水唯一编号 |
| 触发规则名称 | 手动下发时为空,规则联动时显示规则 |
| 目标控制设备 | 接收指令的设备 |
| 物模型服务指令 | 点位反写或服务调用的具体指令 |
| 下发参数快照(Input Params) | 下发时的参数原文,追溯误操作的关键字段 |
| 耗时 | 指令从下发到驱动执行返回的时长 |
| 下发时间 | 指令发出时间 |
| 执行结果 | SUCCESS / FAILED |
反控失败排查顺序:查看参数快照确认下发内容 → 确认目标设备在线 → 到驱动管理执行通道心跳自检 → 检查点位读写权限与物理地址 → RS485 场景检查总线负载与冲突。
用户登录审计日志
记录所有登录行为。
筛选:按登录账号 / IP 地址 / 终端客户端模糊搜索,按登录状态(SUCCESS / FAILED)过滤。
| 列 | 说明 |
|---|---|
| 日志 ID | 流水唯一编号 |
| 登录账号 | 尝试登录的账号 |
| 登录 IP 与地理位置 | 来源 IP 及归属地 |
| 终端设备及浏览器 | 客户端环境指纹 |
| 登录时间 | 登录时间 |
安全巡检建议:定期筛选拒绝(FAILED)记录,关注同一账号高频失败(口令爆破迹象)与非常规地区的成功登录。